
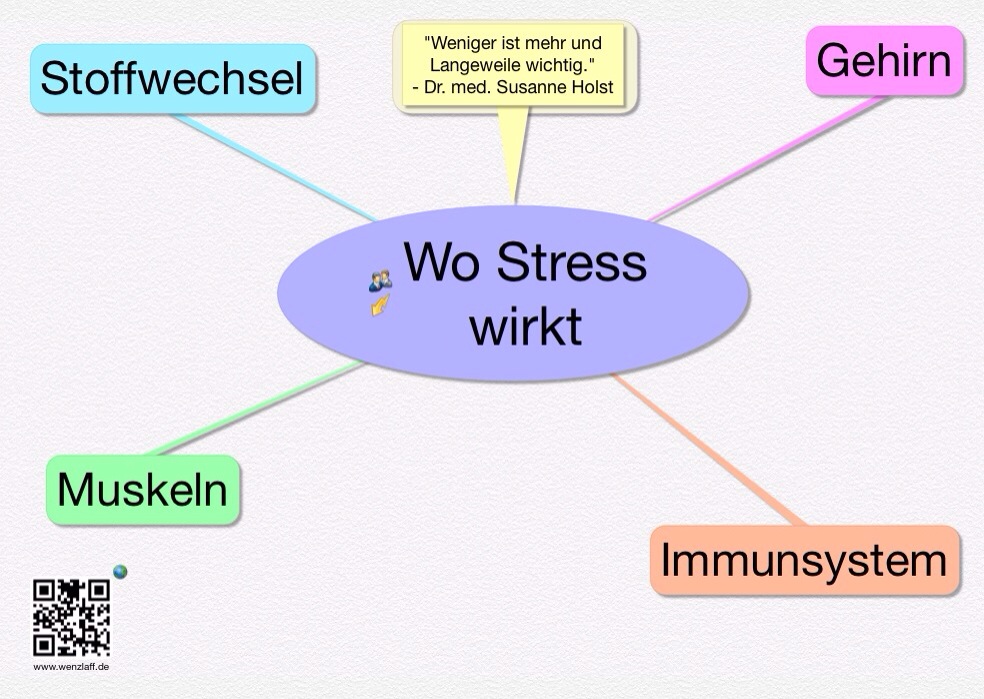
Stress Mindmap
Wie kann der LAN/Wlan-Traffic mitgeloggt werden? Oder Aufruf der Capture Funktion im Wireshark Format mit der Fritz Box 7490.
Die FRITZ!Box 7490 kann zur Diagnose alle Datenpakete im Wireshark-Format mitschneiden, wenn die FRITZ!Box als Router eingestellt ist.
Es können mehrere Mitschnitte gleichzeitig gestartet werden.
Die Seite kann über den Aufruf http://IP-ADRESSE/html/capture.html geöffnet werden. Es wird diese Seite nach Passwortabfrage geöffnet:
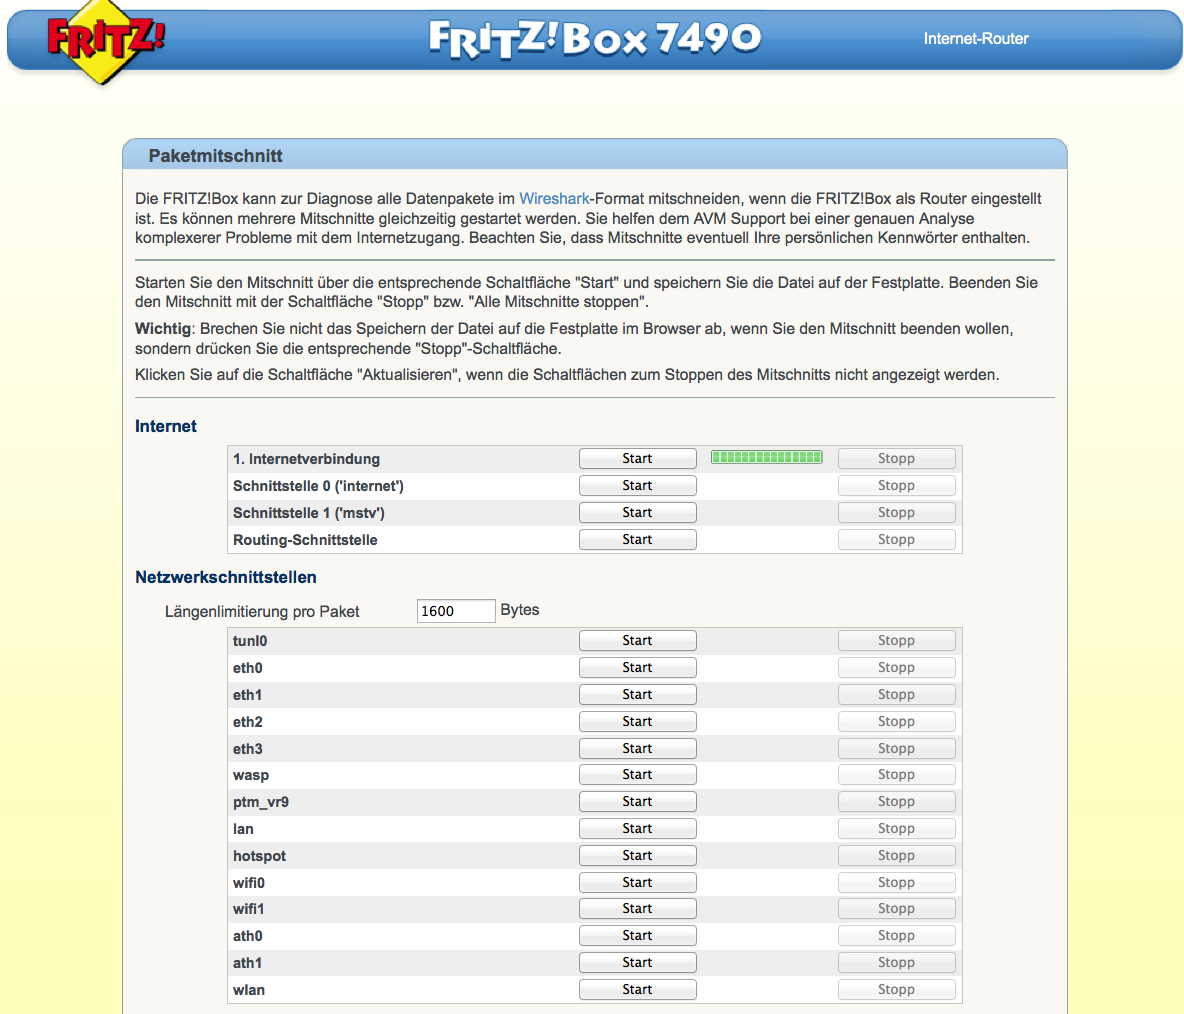
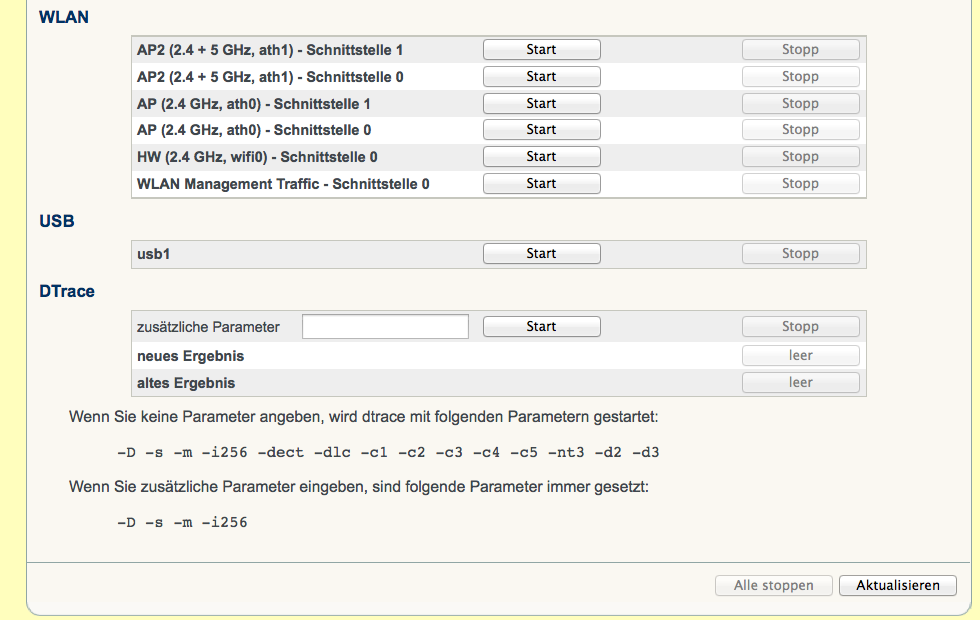
Achtung: Der Mitschnitt kann persönliche Kennwörter enthalten.
Die erzeugten Log-Dateien kann man sich dann mit Wireshark (Version 1.10.4) anschauen. Auf dem Mac kann es mit aus dem dmg-Archiv oder auch über den Terminal Befehl:
sudo port install wireshark
in ein paar Minuten installiert werden. Das Programm wird dann gestartet über den Terminal Befehl:
wireshark
Computer im FRITZ!Box-Heimnetz über das Internet starten (Wake on LAN) | FRITZ!Box 7490
Aktiviere für einen Mac die Funktion über die Systemeinstellungen im Punkt Energie sparen: Setze dort einfach bei allen Macs, die nötigenfalls aus dem Ruhezustand aufgeweckt werden müssen, einen Haken bei Ruhezustand bei Netzwerkzugriff beenden.
Das klappt bei neueren Macs sogar über das Funknetzwerk.
Computer im FRITZ!Box-Heimnetz über das Internet starten (Wake on LAN) | FRITZ!Box 7390 | AVM-SKB.
Datensicherheit: Anzeigen von Bildern festlegen – Gmail-Hilfe
Anzeigen von Bildern festlegen
JUnit
JUnit-Plugin von Eclipse:
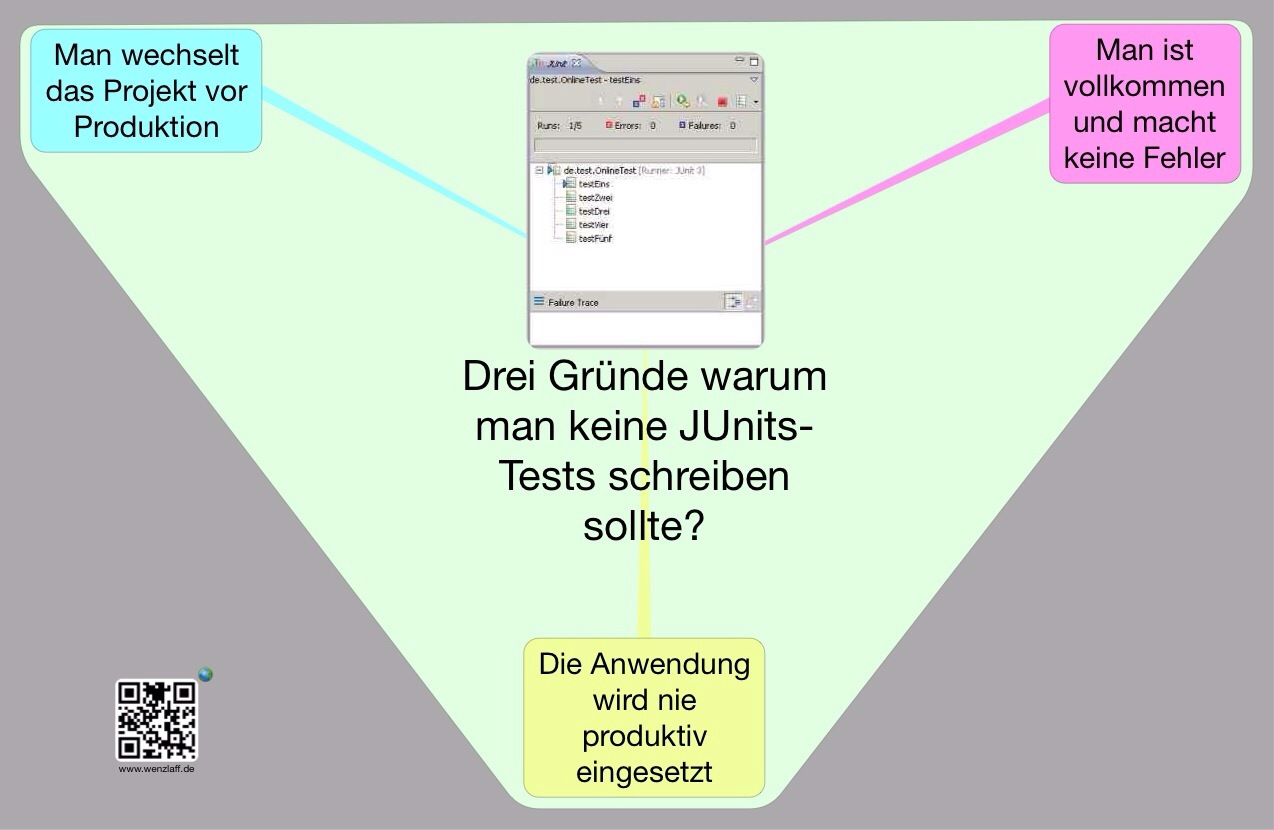
Drei Gründe warum man keine JUnit-Tests schreiben sollte (Mindmap).
Reiseliste aktualisiert (131,9 Tonnen Co2)
Reiseliste auf den aktuellen Stand gebracht. Bin jetzt leider schon bei 131,9 Tonnen Co2. Was kann man da machen? Fahre jeden Tag mit der S-Bahn zur Arbeit!
Kostenloser Reiseführer für die Südkaribik-Kreuzfahrt mit der Eclipse zum downloaden
Hier der kostenlose Reiseführer (pdf 24 MB, 85 Seiten) zum Download (erstellt mit der Wikipedia Buchfunktion, also warum noch Reiseführer kaufen?), für die Südkaribik-Kreuzfahrt mit der Eclipse mit folgenden Zielen:
- Miami (USA)
- Fort Lauderdale, Florida (USA)
- Aruba (Oranjestad)
- Curacao (Willemstad)
- St. Georges (Grenada)
- Bridgetown (Barbados)
- Castries (St. Lucia)
- St. Johns (Antigua)
- Philipsburg (St. Maarten)
- Charlotte Amalie (St. Thomas)
Persönliche Fotos folgen …
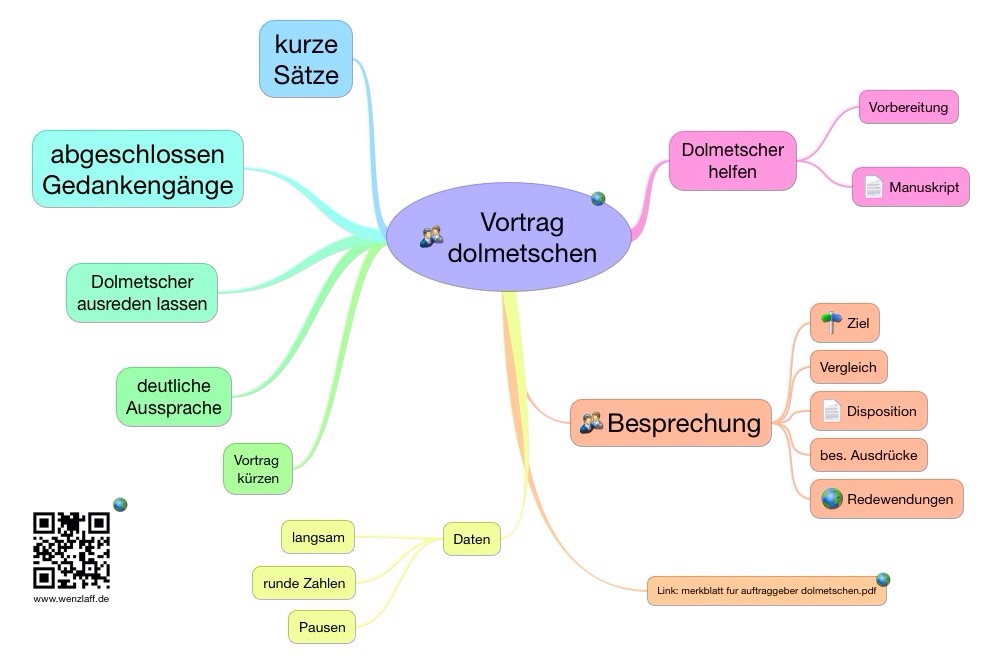
Vortrag dolmetschen Mindmap
Erster Test der Fritz!Box OS-Version 06.01 (update von 05.59).
Es gibt für die FRITZ!Box 7490 ein neues FRITZ!OS 06.01.
Diese Features sind angegeben, waren aber auch schon in 05.59 zum grossen Teil vorhanden:
- WLAN-Gastzugang erweitert zu Privater Hotspot
- Live TV mit Tablet, Notebook und Smartphone ansehen
- Bereit für VDSL-Vectoring-Angebote der Netzbetreiber
- Kindersicherung mit einem gemeinsamen Budget für mehrere Geräte
- Smart Home: Gruppenschaltung von mehreren Aktoren ermöglicht
- MyFRITZ! Zugang zu Sprachnachrichten, Smart Home und FRITZ!NAS für mobile Geräte erneuert
- Diagnose überprüft DSL, Internet und Heimnetz
Nach dem Backup und installation über die Web-Gui der FritzBox, lief alles wie bisher. Der ganze Vorgang dauerte ca. 10 min. und es konnten keine Datenverluste bei den Einstellungen beobachtet werden.
Sieht also gut aus! Wie läuft es bei Euch?
{Update} Siehe auch aktuellen Artikel über Teredo-Server. Der ist nach dem update in der default Einstellung blockiert. Gut so!
Das Neue Eclipse 3.0 von Apple!
Wie kann ich auf einem Mac den Fortschritt beim kopieren auf einer SD-Karte mit DD für einen Raspbeery Pi erkennen?
Hin und wieder muss man mal ein Backup für ein Raspbeery Pi oder auch bei sonstigen SD-Karten erstellen.
Das Backup wird eingespielt mit dem DD Kommando im Terminal eines Mac OS X z.b.
sudo dd if=ini-rot-backup.img of=/dev/disk3 bs=1m

Bei einer 8 GB-SD-Karte dauert dieser Kopiervorgang über eine Stunde, und da keine Ausgabe auf der Konsole kommt, kann man den Fortschritt nicht beobachten.
Wenn man aber in einem neuem Terminal Fenster die PID mit
ps -Af
herausfindet. Hier die 600.

Kann man mit
sudo kill -siginfo 600
wobei die 600, die oben ermittelte PID ist, in dem anderen Terminalfenster die Fortschrittsausgabe erzeugen. Dies kann auch mehrfach erzeugt werden. Wenn man beide Terminal-Fenster nebeneinander anordnet, kann leicht der Fortschritt des Kopiervorgangs beobachtet werden.
DD Mindmap
Wie kann ein Backup einer SD-Karte (von einem Raspberry Pi) in eine Datei auf einem Mac OS X gesichert werden?
Die SD-Karte vom Raspberry Pi oder auch jede andere, in den Mac stecken und mit der Eingabe im Terminal:
diskutil list
feststellen wie die SD-Karte gemountet wurde. Bei mir /dev/disk3
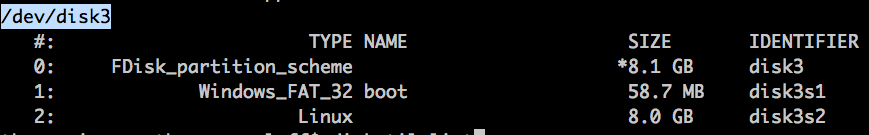
Und den Backup-Prozess starten mit dd (data definition):
sudo dd if=/dev/rdisk3 of=~/Backups/Raspbeery-Pi/ini-rot-backup.img bs=1m
if = input file
of = output file
~ = Homeverzeichnis
Das Prefix „r“ vor dem rdisk3 soll den Prozess beschleunigen, da es auf den raw Speicher der Karte zugreift.
bs = block size hier 1 MB
Bis die 8 GB als backup gespeichert sind, dauert je nach SD-Karten Größe ein paar Minuten, bei mir ca. 7 Minuten:
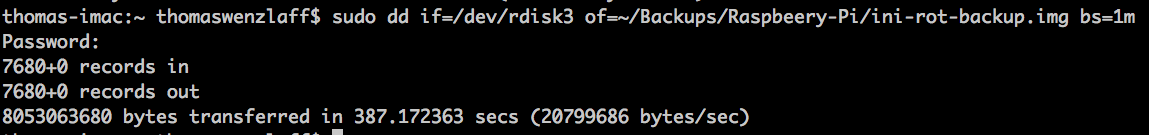
Dann kann die SD-Karte entfernt werden und das Backup bei Bedarf eingespielt werden.
Das Einspielen des Backup (Restore) dauert bei einer 8GB Karte über eine Stunde.
Dazu die SD-Karte in den Mac stecken und
diskutil list                                          # schauen wo die SD-Karte gemountet ist

sudo diskutil unmount /dev/disk3s1                     # SD-Karte unmounten

sudo dd if=ini-rot-backup.img of=/dev/disk3 bs=1m      # Image ini-rot-backup.img auf SD-Karte kopieren
eingeben. Wenn die Ausgabe:
7680+0 records in

7680+0 records out

8053063680 bytes transferred in 10605.150176 secs (759354 bytes/sec)
Die Anzeige des Fortschritt des Kopiervorgangs wird in diesem Eintrag beschrieben.
Wie installiert man eine kostenlose VirtualBox von Oracle auf dem Mac OS X (oder Windows, Linux) in 5 Minuten?
Von VirtualBox die VirtualBox 4.3.2 for OS X hosts
und VirtualBox 4.3.2 Oracle VM VirtualBox Extension Pack downloaden. Es muss ja nicht immer eine virtuelle Maschine von VMware oder Parallels sein.
VirtualBox und Extensions Pack installieren.
Starten von VirtualBox:
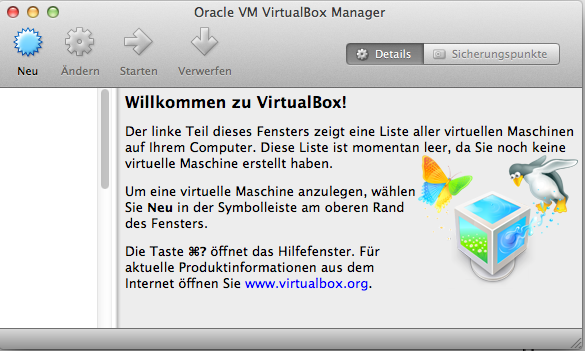
So, jetzt kann in der virtuelle Maschine Linux installiert werden. Die Anleitung zu VirtualBox ist hier {PDF} zu finden.
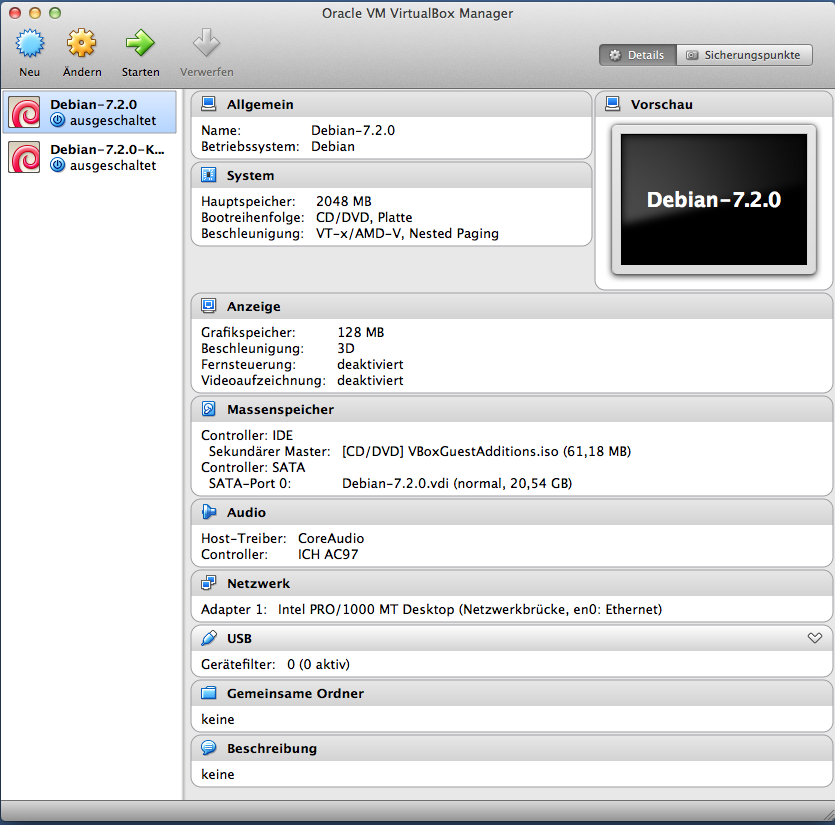
Coole Anleitung auf Deutsch. Habe das alles installiert mit neuem Debian CD Image (7.2.0). Eclipse läuft super…
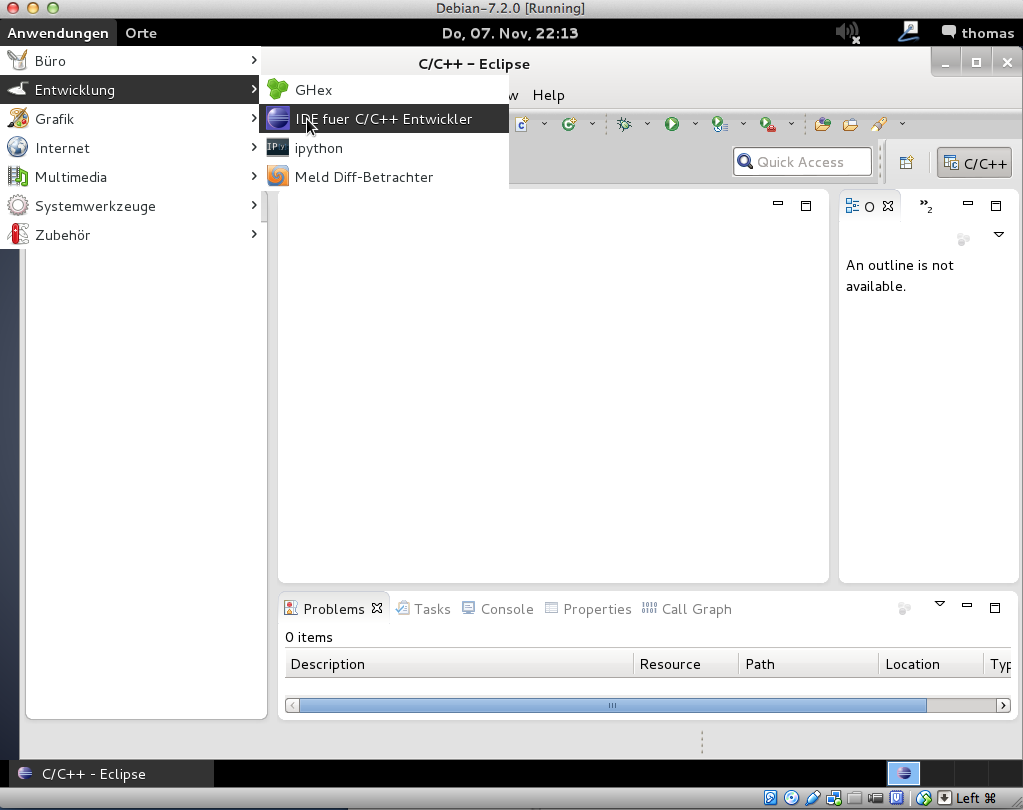
Und das gestartete Eclipse Kepler:
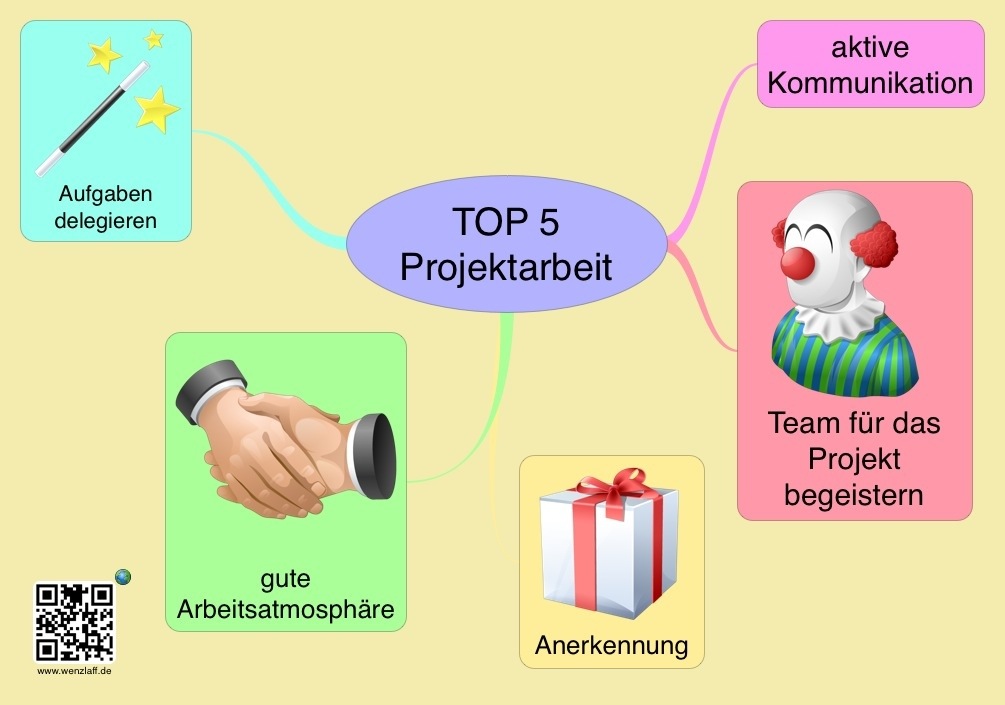
TOP 5 der Projektarbeit Mindmap
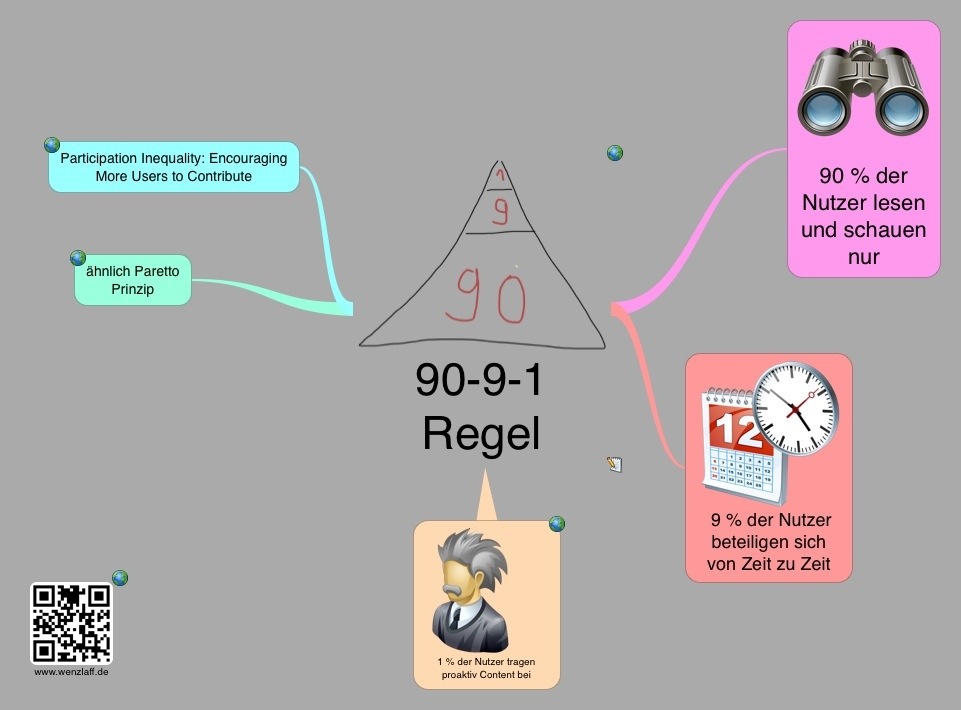
Die „alte“ 90-9-1 Regel (Mindmap)
Was haltet Ihr davon?
VPN Mindmap
Wie kann auf einem Raspberry Pi (rPi) ein Bootloader „BerryBoot v2.0“ ohne Monitor über VNC installiert werden?
Um den Bootloader BerryBoot zu instalieren, braucht man nur das ZIP-Archive laden und auf einer leeren SD-Karte auspacken. So das alle Datein im Root-Verzeichnis liegen.
Um eine Instalation ohne Monitor mit VNC durchzuführen, muss die cmdline.txt Datei um diesen Eintrag ergänzt werden, aber alles in eine Zeile:
vncinstall ipv4=192.168.88.88/255.255.255.0/192.168.88.1 wie auch in beschrieben. Das Format ist: IP/netmask/gateway.
Dann die SD-Karte in den rPi einlegen und booten und den VNC-Client starten. Es öffnet sich das Boot-Menü von BerryBoot:
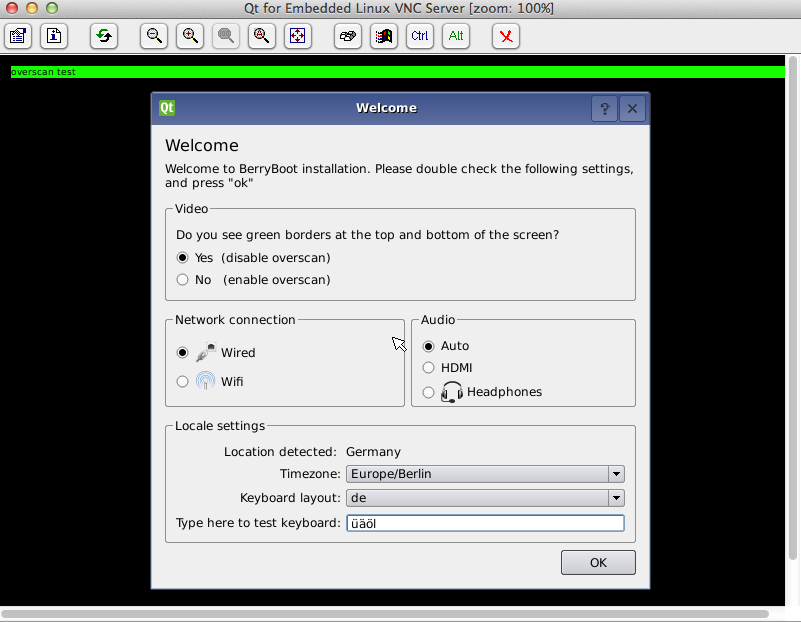
Dann wie in den Dialogen angegeben vorgehen. Weitere Details gibt es hier.
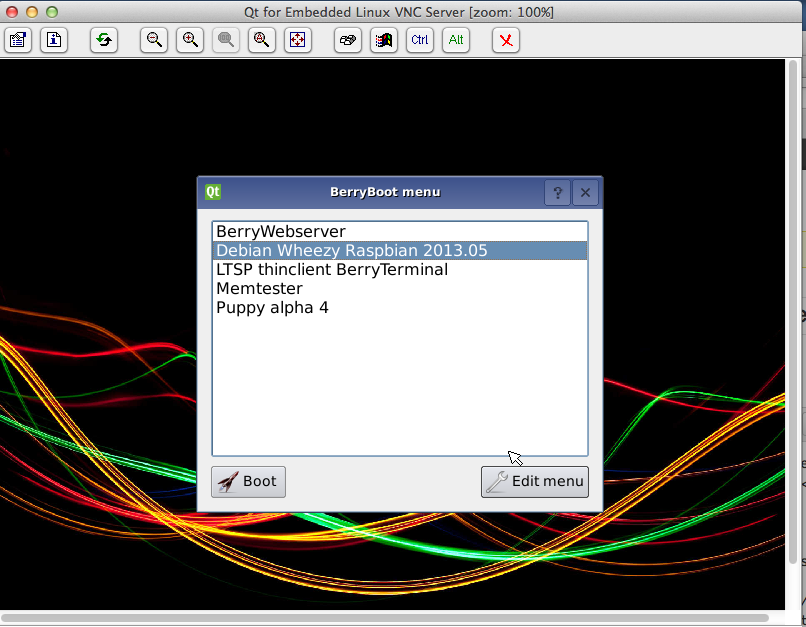
Nach dem reboot, kann über eine neue VNC connetion, das Bootmenü angezeigt, und das entsprechende Image gebootet werden:
Tip der Woche: Wie können formatierungen für Eclipse im Quellcode für bestimmte Bereiche ausgeschaltet werden?
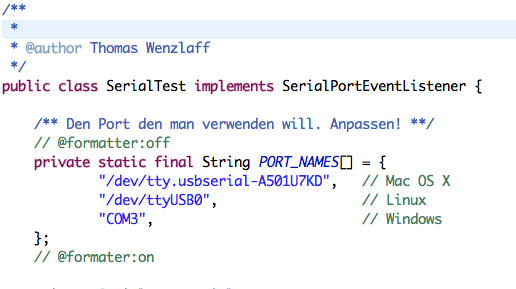
Hat man mühsam den Quellcode eingerückt, für SQLs oder bestimmte Variablen oder Konstanten und man möchte nicht, das dieser Code wieder durch die automatische Formatierung verloren geht wie in diesem Beispiel:
Dann kann man zwei Tags definieren in:
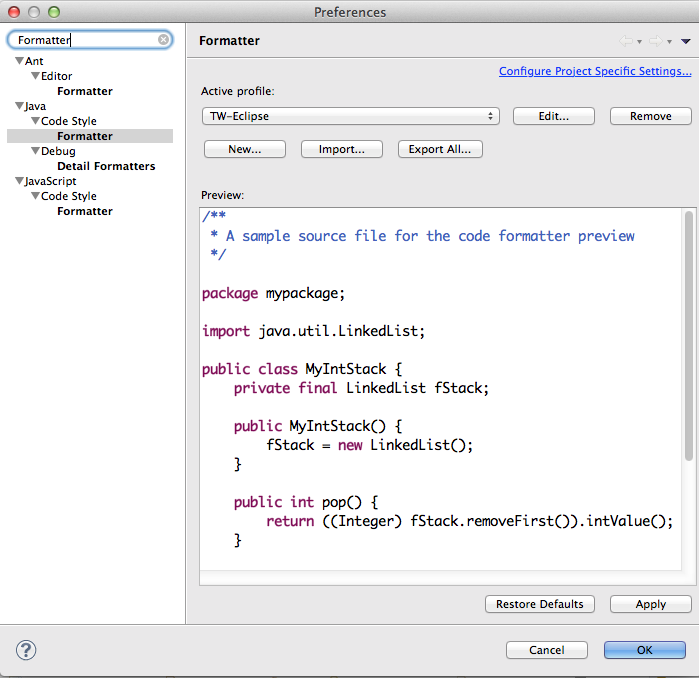
Dann auf Edit klicken. Auf dem letzten Tab unter Off/On Tags können belibige Tags definiert werden:
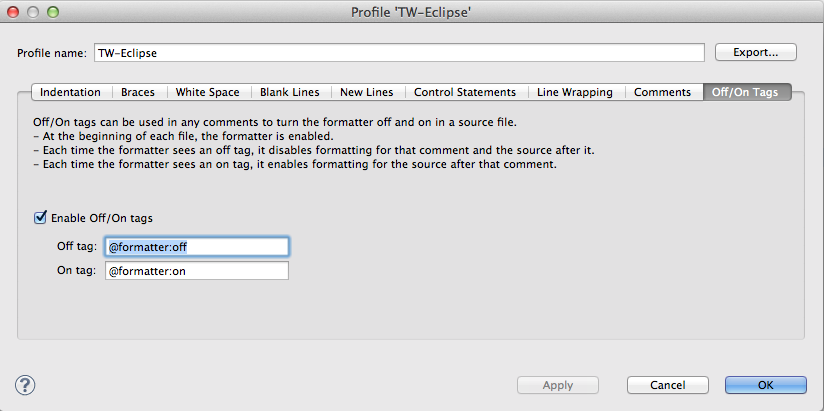
und schon bleibt der Quelltext zwischen den Tags, so wie angegeben.
In Projekten müsste man sich dann aber auf Tags für alle einigen und in der Systemweiten XML festschreiben, sonst würde jemand anderes, der die Datei ausscheckt und den Tag nicht definiert hat, alles wieder umstellen.
VNC Mindmap
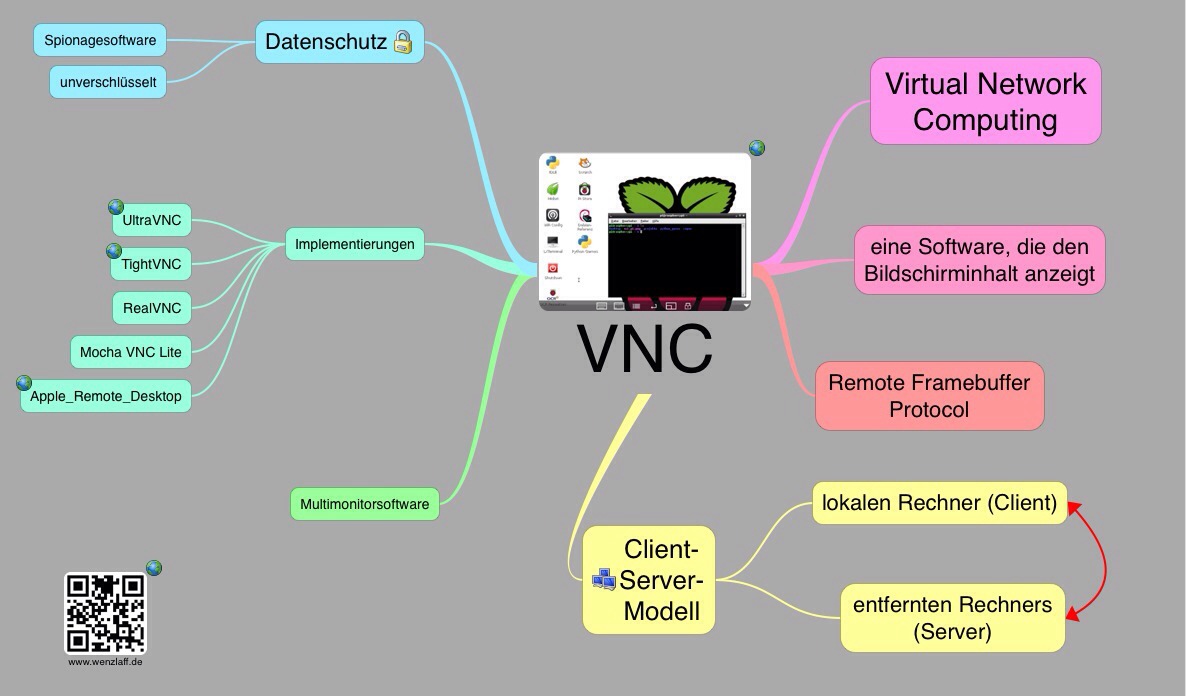
Wie kann ein VNC-Server auf ein Raspberry Pi installiert und mit VNC-Client von Mac, iPad und Windows darauf zugegriffen werden?
Ein Virtual Network Computing (VNC) zeigt den Bildschirminhalt auf einen entfernten Rechner (VPN-Client) an.
Ein VNC-Server ist auf dem rPi schnell eingerichtet. In der Konsole folgende Befehle eingeben:
sudo apt-get update

sudo apt-get install tightvncserver
Und dann starten des VNC-Servers mit:
vncserver :1
es muss ein 8-Stelliges Passwort vergeben werden und bei der Frage nach view-only mit nein antworten.
Der VNC-Server startet dann mit
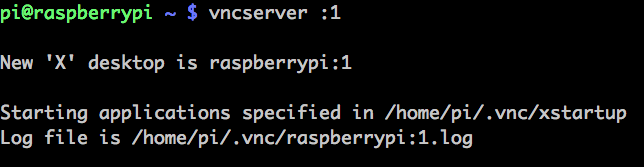
Jetzt können wir mit einem VNC-Client über das Netzwerk zugreifen. Wir verwenden für den Mac OS X den kostenlosen TightVNC. Diesen Client gibt es auch für Windows.
Nach dem Download von TightVNC Java Viewer (Version 2.7.2) und auspacken des Archives kann der Client gestartet werden mit:
java -jar tightvnc-jviewer.jar
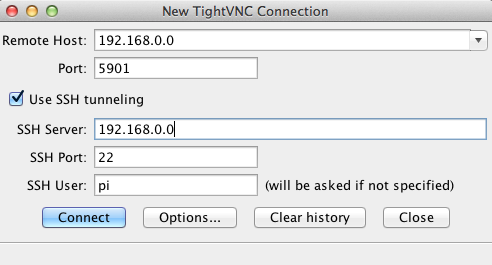
Dort die IP-Adresse des rPi eingeben. Nach klick auf connect wird das SSH Passwort abgefragt und dann das VPN-Server Passwort.
Schon erscheint der Deskop vom rPi über das Netzwerk per VNC:
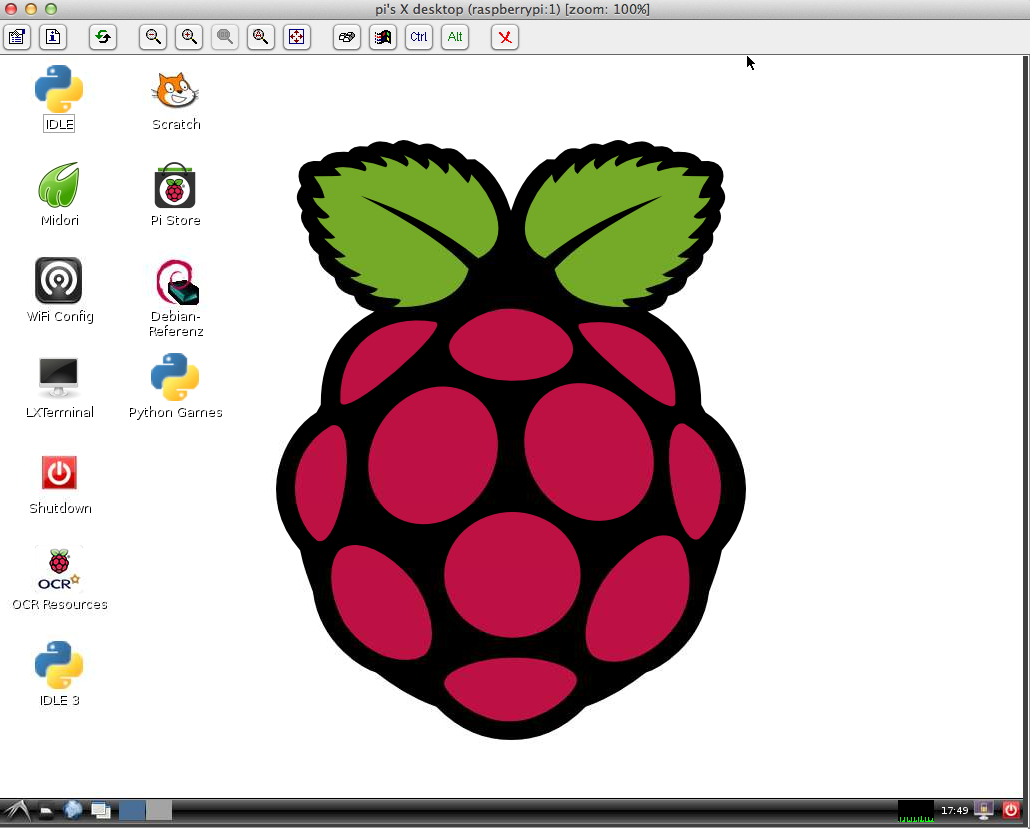
Von dort kann dann ziemlich schnell alles mit Maus und grafisch gestartet werden. Z.b. der Browser:
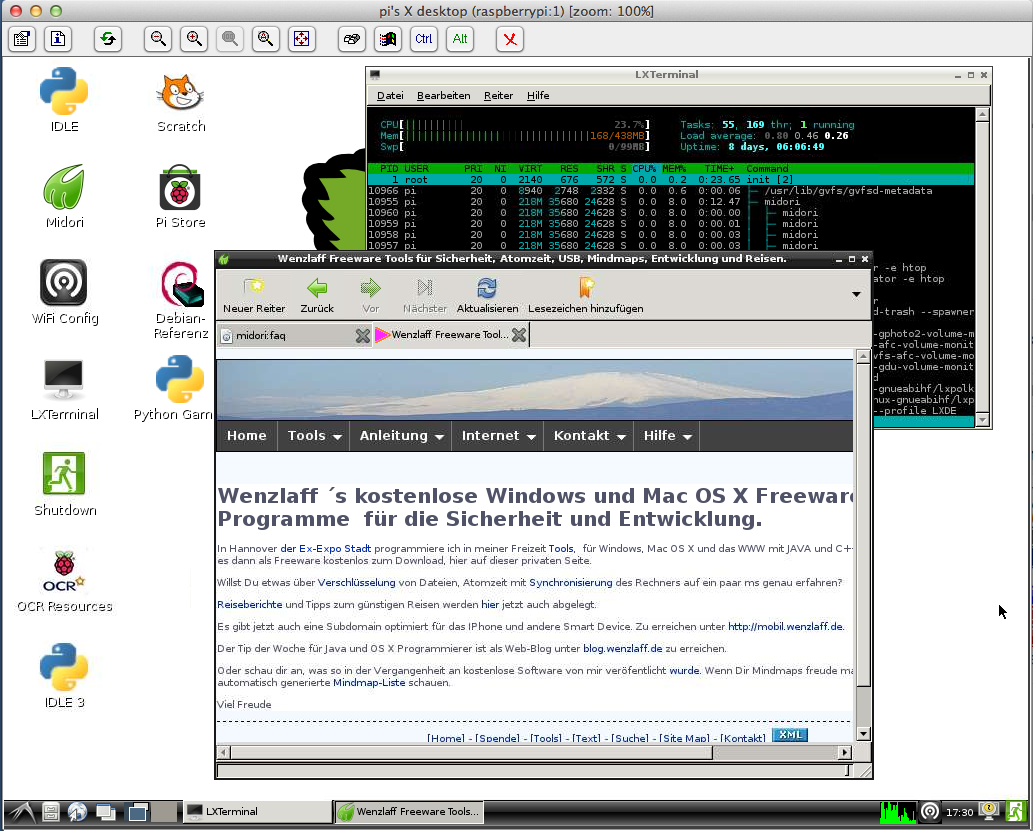
Stoppen kann man den TightVNC VNC-Server mit:
vncserver -kill :1
Mit einem iPad oder auch mit Windows kann man über das kostenlose Programm Mocha VNC Lite auf den rPi zugreifen. Dort braucht dann nur in der Konfiguration die VNC Server Adresse, der Server Port 5901 und das VNC Passwort eingegeben werden. Dann zurück zum Menü und klick auf Connect. Schon ist der Desktop vom rPi zu sehen.
Greift man nur mit dem iPad auf den Server zu, kann man den Server auch etwas optimiert starten mit
vncserver :1 -geometry 1024×768 -depth 24
Und will man den VNC-Server automatisch nach dem Neustart des rPi starten dann, einfach ein neues Verzeichnis anlegen:
mkdir /home/pi/.config/autostart und dort eine Datei mit Namen tightvnc.desktop anlegen mit folgenden Inhalt:
[Desktop Entry]

Type=Application

Name=TightVNC

Exec=vncserver :1

StartupNotify=false
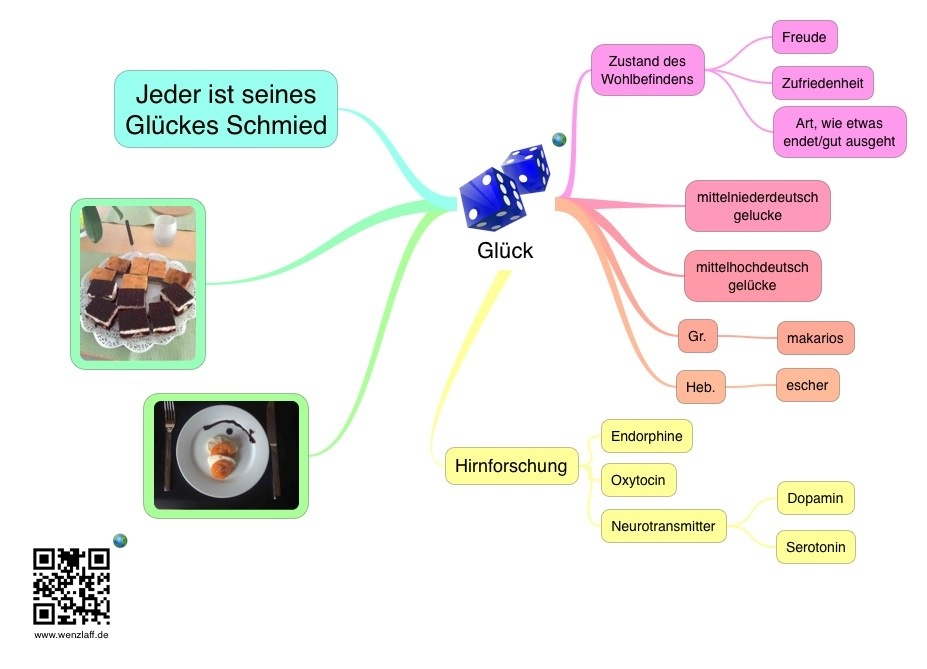
Glück Mindmap
Wie kann ich den Textbasierten superschnellen Browser Lynx auf dem Raspberry Pi installieren?
Um den schnellen Textbasierten Browser Lynx auf dem rPi zu installieren ist nur ein Befehl nötig:
sudo apt-get install lynx
Dann kann der Browser gestartet werden mit z.B.
lynx wenzlaff.de
und schon ist man auf der Seite und kann sich ganz auf den Text konzentrieren und alles ohne Werbebanner:

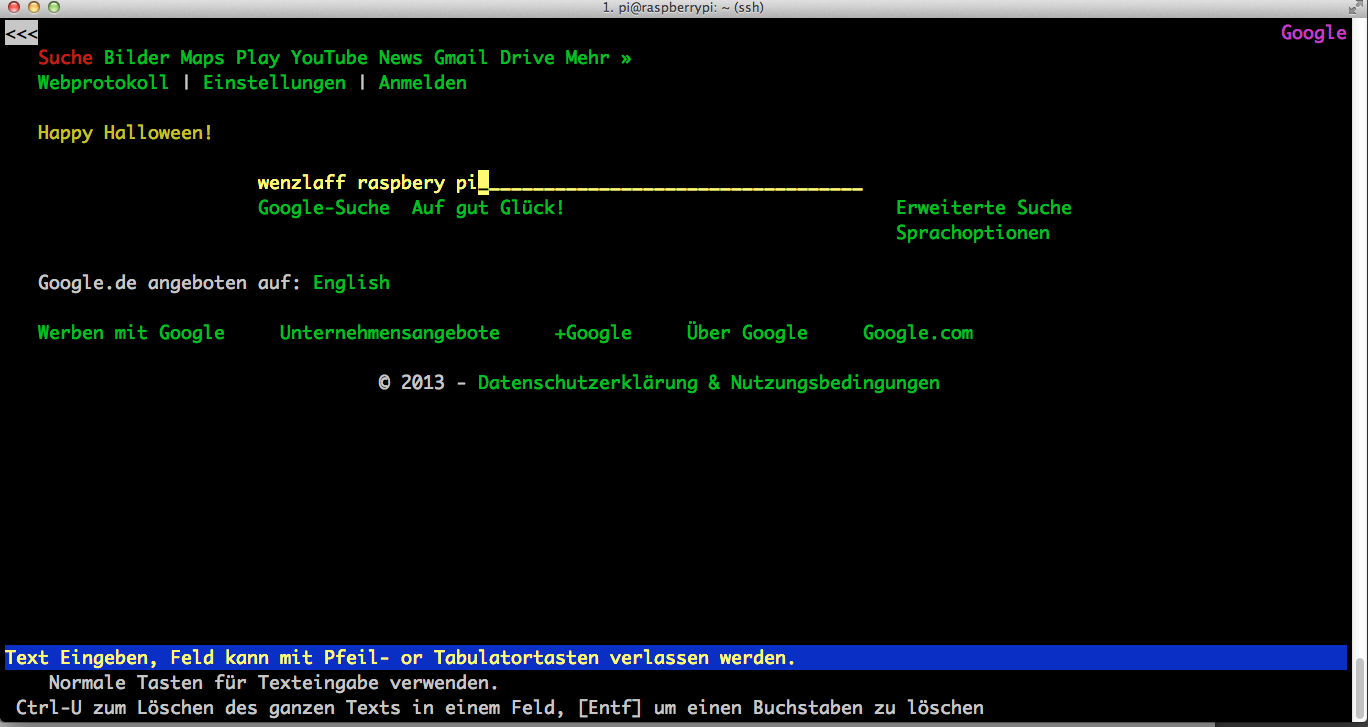
Und die Google suche:
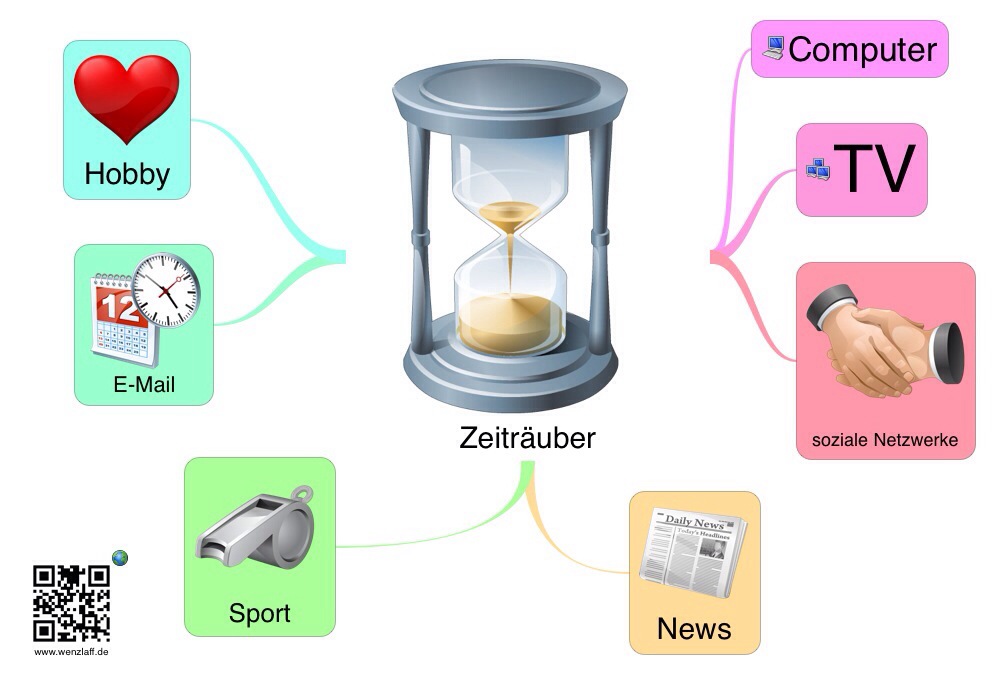
Zeiträuber Mindmap
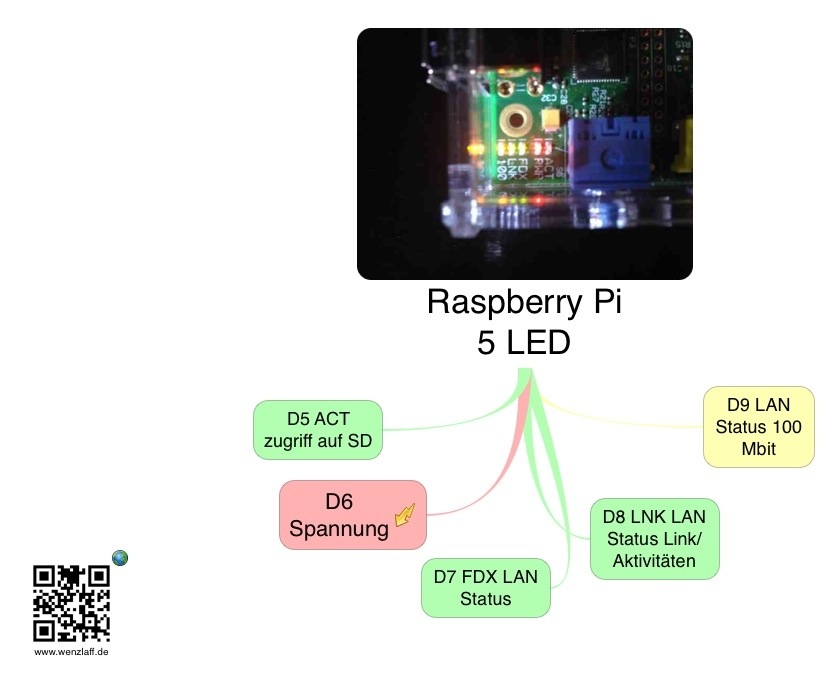
Raspberry Pi 5 LED Mindmap
Version 2
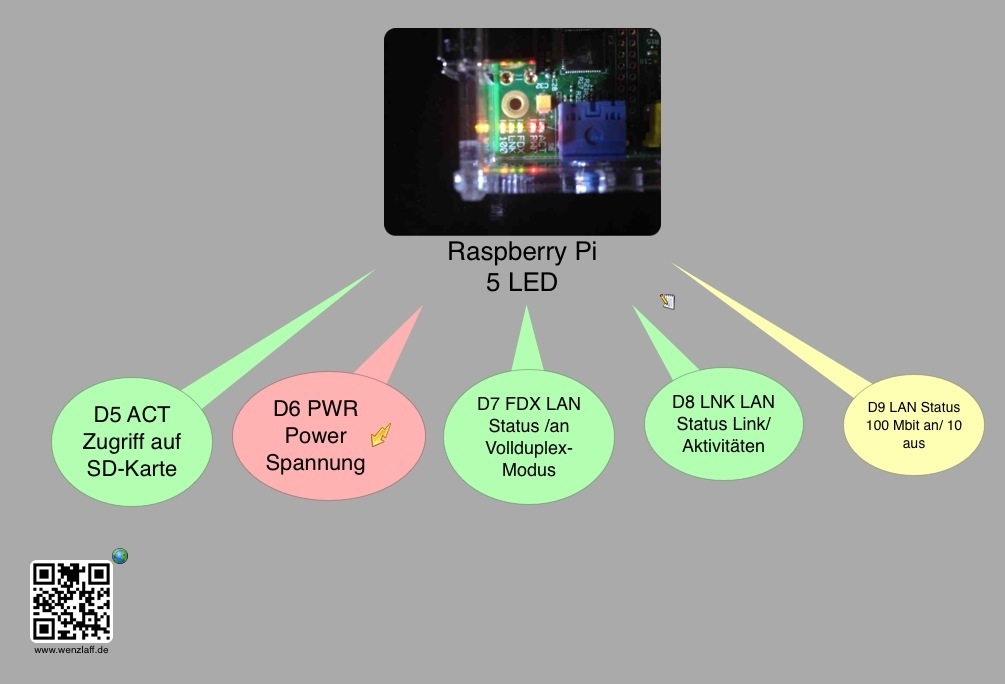
Welche Version gefällt euch besser?
Was muss getan werden damit unter OS X Mavericks MacPorts 2.2.1wieder läuft?
Nach dem Update auf OS X Mavericks läuft Mac Ports nicht mehr. Es gibt eine neue Version von Ports V. 2.2.1.
Was ist nötig?
1. Update neue Version von Xcode.
2. Neue Version von Command Line Developer Tool für Mavericks laden:
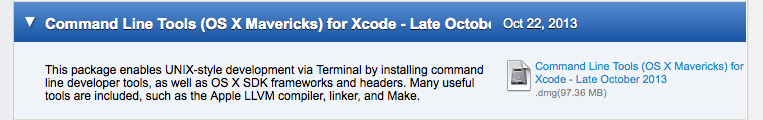
3. Es müssen die Lizensbedingungen bestätigt werden:
sudo xcodebuild -license
4. Port updaten mit
sudo port upgrade selfupdate

sudo port upgrade outdated
das ganze dauert dann ein paar Minuten (ca. 30-60 min) je nach dem was installiert wird.
Dann kommt es zu dieser Fehlermeldung:
sudo port upgrade outdated

--->  Fetching distfiles for llvm-3.2

Error: llvm-3.2 is not supported on Mavericks or later.

Error: org.macports.fetch for port llvm-3.2 returned: unsupported platform

Please see the log file for port llvm-3.2 for details:

    /opt/local/var/macports/logs/_opt_local_var_macports_sources_rsync.macports.org_release_tarballs_ports_lang_llvm-3.2/llvm-3.2/main.log

Error: Unable to upgrade port: 1

To report a bug, follow the instructions in the guide:

    http://guide.macports.org/#project.tickets
Ok, dann im Internet gesucht und Ticket mit Lösung gefunden, das die Version 3.2 nicht unterstüzt wird. Deshalb habe
ich die Version 3.3 und 3.4 installiert:
sudo port install llvm-3.3
sudo port install llvm-3.4
Dann ist es noch zu folgenden Abbruch mit gstreamer1 gekommen:
--->  Building gstreamer1

Error: org.macports.build for port gstreamer1 returned: command execution failed

Please see the log file for port gstreamer1 for details:

    /opt/local/var/macports/logs/_opt_local_var_macports_sources_rsync.macports.org_release_tarballs_ports_gnome_gstreamer1/gstreamer1/main.log

Error: Problem while installing gstreamer1

To report a bug, follow the instructions in the guide:

    http://guide.macports.org/#project.tickets
Dazu habe ich das Ticket 40963 erstellt.
[UPDATE] Das Problem wurde gefixt, es gab auch schon einige ähnliche Tickets. Super und Danke das das so schnell gefixt wurde.
Jetzt gibt es noch einen Abbruch in lrzsz für das Modem, dazu habe ich das Ticket 41028 erstellt. Konnte es selbst fixen, in dem ich minicom reinstalliert habe.
Wie kann OpenVPN auf einem WR-703N unter OpenWrt eingerichtet werden?
Nach dieser guten Anleitung wie folgt vorgehen.
opkg update

opkg install openvpn openvpn-easy-rsa openssh-sftp-server
Zertifikate erstellen:
Optional die
vi /etc/easy-rsa/vars
für default vorbelegungen anpassen:
export KEY_COUNTRY="DE"

export KEY_PROVINCE="Niedersachsen"

export KEY_CITY="Langenhagen"

export KEY_ORG="TWSoft"

export KEY_EMAIL="mail@email.de"

export KEY_EMAIL=mail@email.de

# Der KEY_CN mus EINDEUTIG und EINMALIG sien

export KEY_CN=server.email.de

export KEY_NAME=server.email.de

export KEY_OU=TWSoft

export PKCS11_MODULE_PATH=changeme

export PKCS11_PIN=1234
In das /etc/easy-rsa Verzeichnis wechseln.
./clean-all
ausführen. Löscht das ganze /etc/easy-rsa/keys Verzeichnis
build-ca
Erzeugt diese Fragen:
Country Name (2 letter code) [DE]:
State or Province Name (full name) [DE]:Langenhagen
Locality Name (eg, city) [Langenhagen]:
Organization Name (eg, company) [TWSoft]:
Organizational Unit Name (eg, section) [TWSoft]:
Common Name (eg, your name or your server’s hostname) [EINDEUTIG.wenzlaff.de] www.wenzlaff.de
Name [server.wenzlaff.de]:www.wenzlaff.de
Email Address [mail@email.de]:
Erstellt in /etc/easy-rsa/keys die Dateien:
ca.key
ca.crt
Dann
build-dh
und ein paar Minuten warten bis in /etc/easy-rsa/keys die
dh1024.pem
erzeugt wurde.
Jetzt noch die Server Key erzeugen mit:
build-key-server server
Und einige Fragen beantworten:
Country Name (2 letter code) [DE]:
State or Province Name (full name) [DE]:Hannover
Locality Name (eg, city) [Langenhagen]:
Organization Name (eg, company) [TWSoft]:
Organizational Unit Name (eg, section) [TWSoft]:
Common Name (eg, your name or your server’s hostname) [server]:
Name [server.wenzlaff.de]:
Email Address [mail@email.de]:
Please enter the following ‚extra‘ attributes
to be sent with your certificate request
A challenge password []:1234
An optional company name []:TWSoft
Using configuration from /etc/easy-rsa/openssl-1.0.0.cnf
Check that the request matches the signature
Signature ok
The Subject’s Distinguished Name is as follows
countryName :PRINTABLE:’DE‘
stateOrProvinceName :PRINTABLE:’Hannover‘
localityName :PRINTABLE:’Langenhagen‘
organizationName :PRINTABLE:’TWSoft‘
organizationalUnitName:PRINTABLE:’TWSoft‘
commonName :PRINTABLE:’server‘
name :PRINTABLE:’server.wenzlaff.de‘
emailAddress :IA5STRING:’mail@email.de‘
Certificate is to be certified until Oct 2 18:00:57 2023 GMT (3650 days)
Sign the certificate? [y/n]:y
1 out of 1 certificate requests certified, commit? [y/n]y
Write out database with 1 new entries
Data Base Updated
Nun gibt es in /etc/easy-rsa/keys auch die
server.crt
server.csr
server.key
Alle erzeugten Key in eine .p12 Datei packen mit:
build-key-pkcs12 thomas
Und wieder die gewohnten Fragen beantworten:
Country Name (2 letter code) [DE]:
State or Province Name (full name) [DE]:Hannover
Locality Name (eg, city) [Langenhagen]:
Organization Name (eg, company) [TWSoft]:
Organizational Unit Name (eg, section) [TWSoft]:
Common Name (eg, your name or your server’s hostname) [thomas]:
Name [server.wenzlaff.de]:
Email Address [email@mail.de]:
Please enter the following ‚extra‘ attributes
to be sent with your certificate request
A challenge password []:4567
An optional company name []:TWSoft
Using configuration from /etc/easy-rsa/openssl-1.0.0.cnf
Check that the request matches the signature
Signature ok
The Subject’s Distinguished Name is as follows
countryName :PRINTABLE:’DE‘
stateOrProvinceName :PRINTABLE:’Hannover‘
localityName :PRINTABLE:’Langenhagen‘
organizationName :PRINTABLE:’TWSoft‘
organizationalUnitName:PRINTABLE:’TWSoft‘
commonName :PRINTABLE:’thomas‘
name :PRINTABLE:’server.wenzlaff.de‘
emailAddress :IA5STRING:’mail@email.de‘
Certificate is to be certified until Oct 2 17:59:08 2023 GMT (3650 days)
Sign the certificate? [y/n]:y
1 out of 1 certificate requests certified, commit? [y/n]y
Write out database with 1 new entries
Data Base Updated
Enter Export Password: 0000
Verifying – Enter Export Password: 0000
So jetzt sind auch in /etc/easy-rsa/keys die
thomas.csr
thomas.crt
thomas.key
thomas.p12
Dateien für den Client erstellt worden.
Jetzt müssen die Keys noch auf den Server und den Client verteilt werden.
cd /etc/easy-rsa/keys

cp ca.crt ca.key dh1024.pem server.crt server.key /etc/openvpn/
Hier noch eine kleine Zuordungstabelle, welche Zertifikate wo hinkommen:
Dateiname 	    Speicherort 	Beschreibung 	        geheim

ca.crt  	    Server + Clients 	Root CA Zertifikat 	Nein

ca.key 	            im Safe :) 	        Root CA Schlüssel 	Ja

dh{Wert}.pem 	    Server 	        Diffie Hellman 	        Nein

server.crt 	    Server 	        Server Zertifikat 	Nein

server.key 	    Server 	        Server Schlüssel 	Ja

vpnclient01.crt     Client 1 	        Client 1 Zertifikat 	Nein

vpnclient01.key     Client 1 	        Client 1 Schlüssel 	Ja
Server Konfigurieren vi /etc/config/openvpn
config 'openvpn' 'lan'

        option 'enable' '1'

        option 'port' '1194'

        option 'proto' 'udp'

        option 'dev' 'tap0'

        option 'ca' '/etc/openvpn/ca.crt'

        option 'cert' '/etc/openvpn/server.crt'

        option 'key' '/etc/openvpn/server.key'

        option 'dh' '/etc/openvpn/dh1024.pem'

        option 'ifconfig_pool_persist' '/tmp/ipp.txt'

        option 'keepalive' '10 120'

        option 'comp_lzo' '1'

        option 'persist_key' '1'

        option 'persist_tun' '1'

        option 'status' '/tmp/openvpn-status.log'

        option 'verb' '3'

        option 'server_bridge' '192.168.2.123 255.255.255.0 192.168.2.122 192.168.2.111'

        option 'push' 'redirect-gateway def1'

        list 'push' 'dhcp-option DNS 192.168.2.123'
Server Starten mit:
/etc/init.d/openvpn start
und:
/etc/init.d/openvpn stop
Restart
/etc/init.d/openvpn restart
Und für Autostart einmal oder über Luci:
/etc/init.d/openvpn enable
Nur wenn der VPN-Server läuft, ist über Luci das tap0 Device erreichbar.
Im Firewall vi /etc/config/firewall den Port 1194 freischalten:
config 'rule'

        option 'target' 'ACCEPT'

        option 'dest_port' '1194'

        option 'src' 'wan'

        option 'proto' 'tcpudp'

        option 'family' 'ipv4'
/etc/init.d/firewall restart
Adressbereich setzen vi /etc/config/dhcp
config dhcp lan

        option interface        lan

        option ignore 0

        option start    150  # von .150 bis .199 = 49 Adressen

        option limit     49

        option leasetime        12h
reboot
IPhone Client Konfiguration.
Dafür brauchen wir eine OpenWrt.ovpn Datei. Die müssen wir uns aus den Zertifikaten und Key zusammenbauen:
# TW OpenWrt Configuration für xxx.no-ip.org IP:
remote xx.xxx.xxx.xxx 1194
client
tls-client
dev tun # tap geht nicht mit OpenVpn App 1.01 build 88
proto udp
remote-cert-tls server
resolv-retry infinite
nobind
persist-tun
persist-key
pkcs12 thomas.p12
comp-lzo
verb 3
# hier die Zertifikate von ca.crt, thomas.crt, thomas.key einfügen:
—–BEGIN CERTIFICATE—–
MIIEBDCCA22gAwIBAgIJAgg/WZdmAp
…
+6VIFdXmjy19eZQJzEJFxO5+iqZ6EZhs
—–END CERTIFICATE—–
—–BEGIN CERTIFICATE—–
MIIEQDCCA6mgAwIBAgIBAjANB
…
jGlI9+MUzx3nHhhU1W1F3s4zeeS3TFmjb7xhori4J7JZugOS
—–END CERTIFICATE—–
—–BEGIN PRIVATE KEY—–
gYBxm4LOI4uFPgBmS/9zjEZ1TGyE
…
JUe0BUfOhe4x
—–END PRIVATE KEY—–
An dieser Stelle habe ich gemerkt, das der OpenVPN 1.01 build 88 Client für das iPhone, kein TAP unterstützt.
Die von mir oben gewünschte Bridge über TAP-Device (virtuelle Netzwerkkarte, ethernet Adapter) ist also nicht möglich.
Also umkonfigurieren so das zumindestenst ein OpenVPN TUN läuft.
Also ist kein Layer 2 Tunnel mit dieser App und dem iPhone möglich. Schade!
vi /etc/config/openvpn
config 'openvpn' 'lan'

        option 'enable' '1'

        option 'port' '1194'

        option 'proto' 'udp'

        option 'dev' 'tun'

        option 'ca' '/etc/openvpn/ca.crt'

        option 'cert' '/etc/openvpn/server.crt'

        option 'key' '/etc/openvpn/server.key'

        option 'dh' '/etc/openvpn/dh1024.pem'

        option 'ifconfig_pool_persist' '/tmp/ipp.txt'

        option 'keepalive' '10 120'

        option 'comp_lzo' '1'

        option 'persist_key' '1'

        option 'persist_tun' '1'

        option 'status' '/var/log/openvpn-status.log'

        option 'verb' '3'

        option 'server' '10.0.0.0 255.255.255.0'

        list 'push' 'redirect-gateway def1'

        list 'push' 'dhcp-option DOMAIN lan'

        list 'push' 'dhcp-option DNS 192.168.2.1'
vi /etc/config/firewall
config 'include'

option 'path' '/etc/firewall.user' config 'rule'

option 'target' 'ACCEPT' option 'name' 'VPN'

option 'src' 'wan'

option 'proto' 'udp'

option 'dest_port' '1194'
vi /etc/firewall.user
iptables -t nat -A prerouting_wan -p udp --dport 1194 -j ACCEPT

iptables -A input_wan -p udp --dport 1194 -j ACCEPT

iptables -I INPUT -i tun+ -j ACCEPT

iptables -I FORWARD -i tun+ -j ACCEPT

iptables -I OUTPUT -o tun+ -j ACCEPT

iptables -I FORWARD -o tun+ -j ACCEPT
Connect im iPhone läuft schon mal.
Wie kann mit einer FritzBox 7490 ein VPN Zugang für iPhone, iPad oder iPadMini eingerichtet werden?
Mit der Fritzbox mit aktueller Firmware >= 5.59 kann ein VPN Zugang nun leicht im Menü:
System-Fritz!box-Benutzer-Benutzer bearbeiten eingerichtet werden.
Ganz unten auf der Seite bei VPN auf den Link VPN-Einstellungen anzeigen klicken. 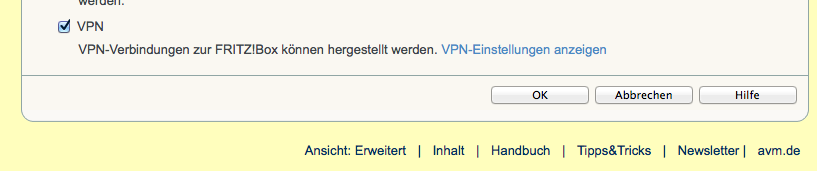 Es öffnet sich eine Seite mit den Einstellungen für iPhone, iPad und iPod aber auch für Android-Geräte.
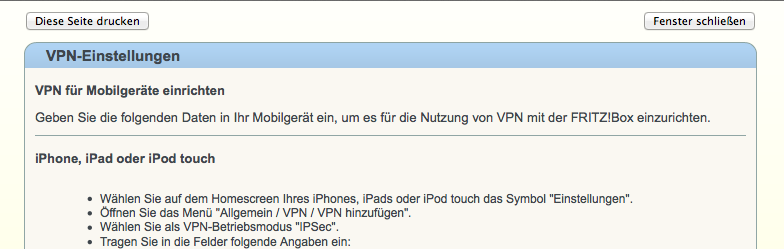
Es ist nun kein eigenes Tool mehr nötig, und alles geht in ca. 10 min.